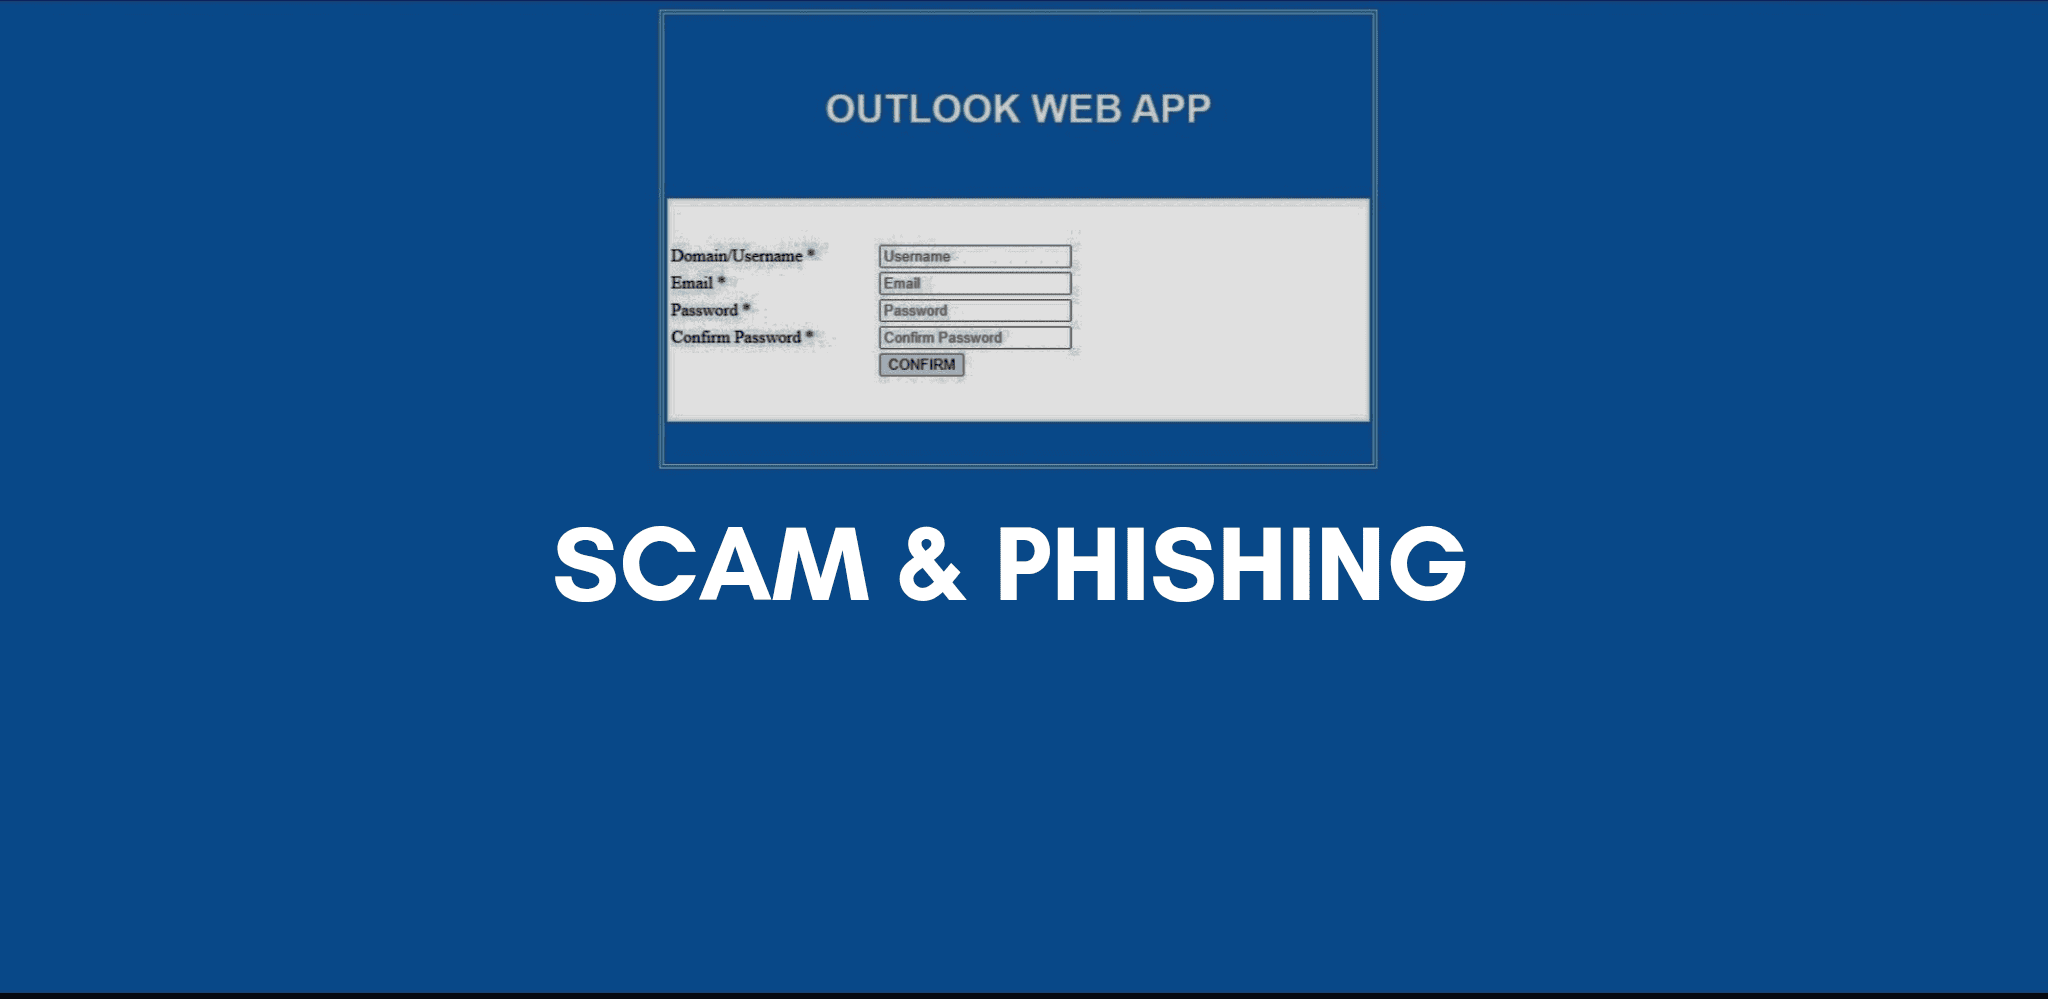
Tokom protekle sedmice naišao sam na zabrinjavajući talas phishing poruka poslanih na moju zvaničnu .hr adresu – istu onu koju koristim za svoju web stranicu – pri čemu je svaka poruka navodno dolazila iz ugledne hrvatske nacionalne službe koristeći Microsoft Outlook. U tri odvojena slučaja pronašao sam žuto označeni link u tijelu poruke koji je vodio na nešto što je izgledalo kao stranica za prijavu na Outlook Web (kao što je prikazano na slici ovdje). Brza provjera na servisu VirusTotal i DNS upit potvrdili su da je svaki URL bio smješten na novoom E-registrovanom serveru poznatom po prevarnim aktivnostima. Uprkos tome, napadači su postali toliko opušteni da lažne stranice za prijavu više čak ni ne liče na pravi Outlook interfejs, čineći cijelu ovu situaciju gotovo komičnom.
Ono što sam primijetio jeste da su se ove phishing kampanje proširile poput šumskog požara, sistematski ciljajući nacionalne kompanije i vladine agencije širom Hrvatske. Same poruke ne nose nikakav zvanični brending niti personalizaciju (primjer je povezan ovdje); one jednostavno nalažu da se prijavite ili ažurirate svoj račun putem priloženog linka. Ako progutate mamac, vaše akreditive odmah kradu, što napadačima daje potpuni pristup vašim Microsoft 365 i Outlook računima, kao i svim drugim povezanim servisima. Odatle se kompromitovani račun koristi za pokretanje novog talasa phishing poruka svima s vaše liste kontakata, pokrećući nemilosrdnu lančanu reakciju širom vaše mreže.
Opasnost ne leži u glamuroznom ili složenom inženjeringu društvenih mreža, već u čistom obimu i našem urođenom povjerenju u poznate institucije. Ovi napadi su postali češći, ali paradoksalno manje sofistirani. Igrajući na kartu naše refleksne reakcije na "hitna" upozorenja o računima, prevaranti se nadaju da će zaobići pažljivu provjeru i ispuniti najniži prag za obmanu.
Da biste se odbranili, tretirajte svaki neočekivani link u e-poruci sa skepticizmom. Prije nego što kliknete, pređite kursorom preko adrese pošiljaoca kako biste potvrdili da se poklapa sa navedenim domenom i provjerite ima li odstupanja u URL-u. Ako sumnjate na pokušaj phishinga, odmah to prijavite svom IT odjelu. Za one koji se osjećaju ugodno radeći sa zaglavljima poruka i zlonamjernim linkovima, proslijedite detalje na CERT.hr; u suprotnom, jednostavno označite poruku kao sumnjivu kako bi stručnjaci za sigurnost mogli istražiti slučaj. Jednako je važno širiti vijest: podijelite svoje iskustvo sa kolegama i podsjetite ih da je svijest naš najjači štit protiv ovih napada.
Primjer za to je e-poruka koju sam primio od „Meteo.hr“. Nakon što sam potvrdio legitimnost domena putem CARNetove Domene.hr baze podataka, otkrio sam da je to zaista pravi, nekompromitovani domen. Ipak, poruka je nekako prošla pored filtera za neželjenu poštu i sletjela u moj primarni sandučić – što je oštar podsjetnik na to kako napadači zloupotrebljavaju provjerene brendove da bi izbjegli otkrivanje.
Dok ove phishing kampanje nastavljaju da haraju hrvatskim institucijama, dajmo svi svoj doprinos u zaštiti naše digitalne infrastrukture. Ako radite za nacionalnu agenciju, molim vas da proširite ovo upozorenje i naglasite važnost budnosti. Iznad svega, ostanite sigurni na internetu i ne zaboravite zastati – i dvaput provjeriti – prije nego što kliknete. 🛡️
Naslovna slika je moja vlastita snimka ekrana iz VM uređena u Canva, dok je tekst lektorisan i provjeren u pogledu jasnoće pomoću Preplexity Pro AI.