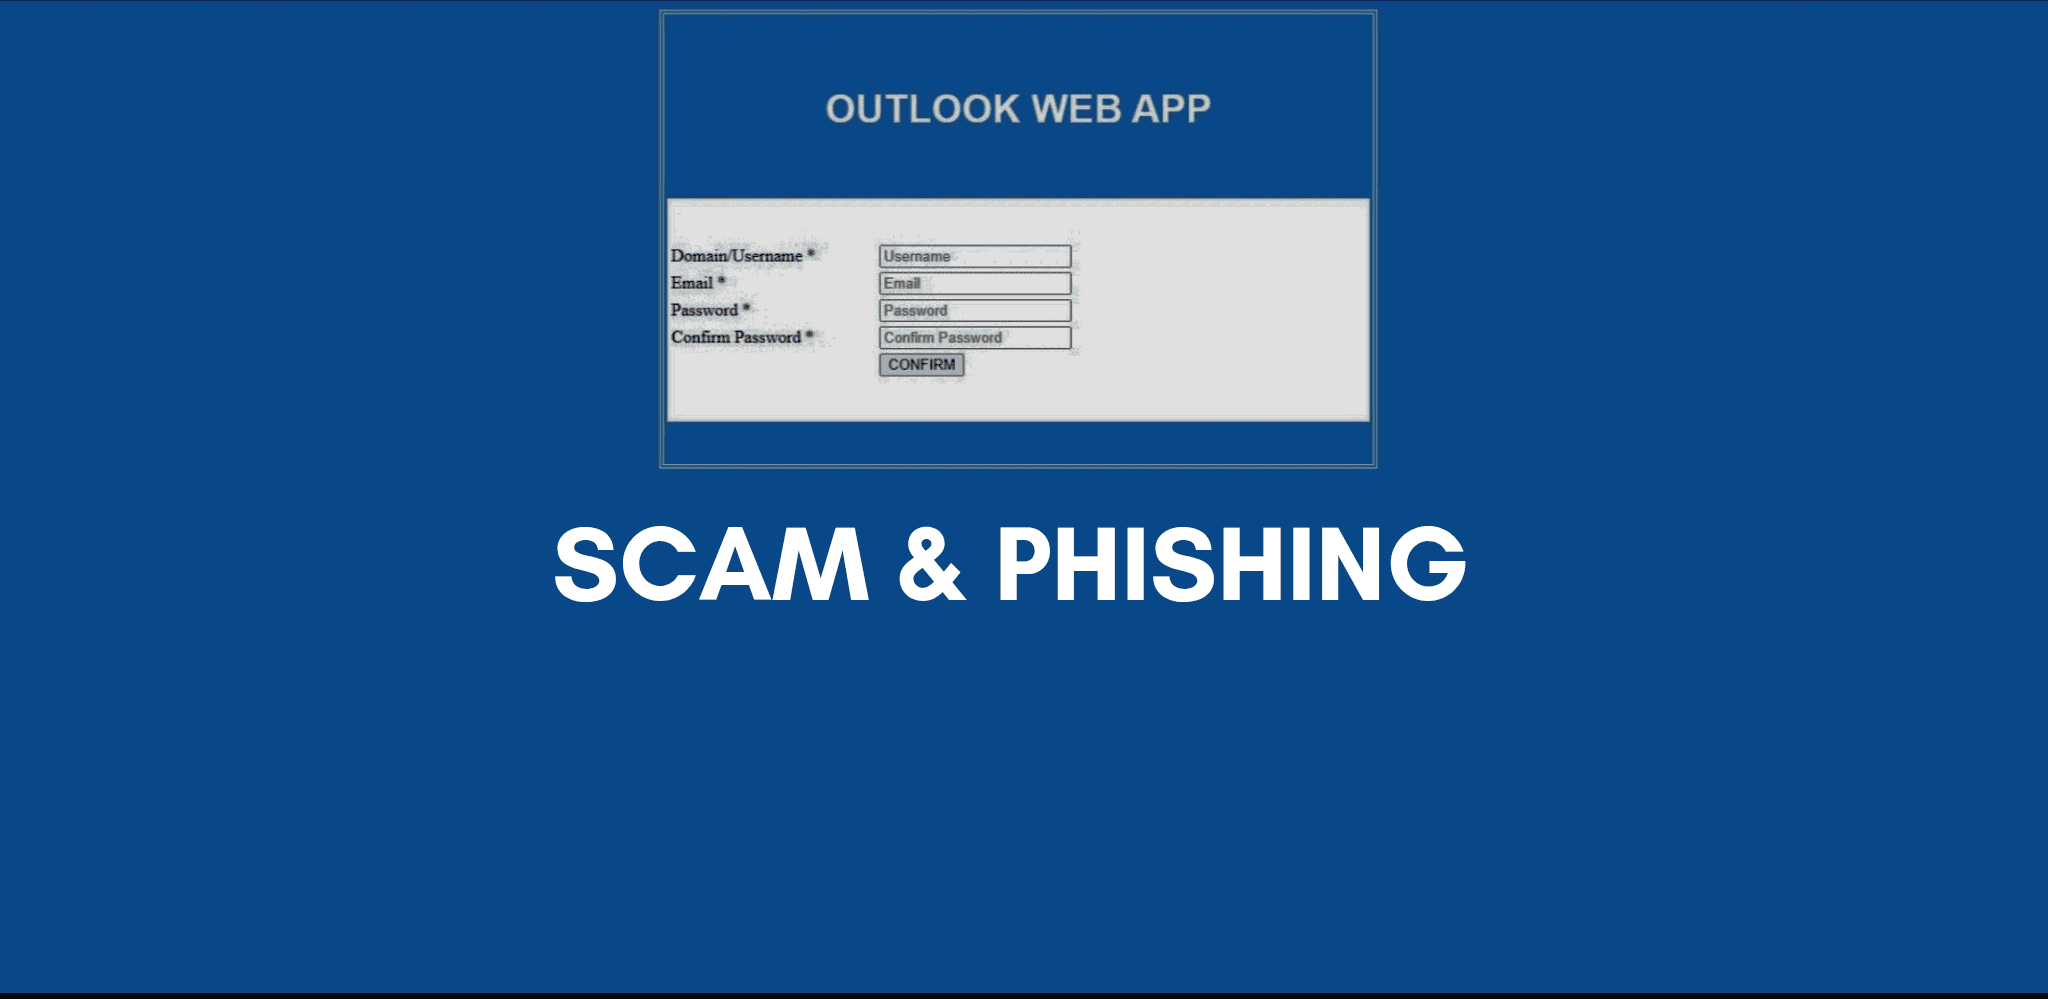
Током протекле недеље наишао сам на забрињавајући талас пхисхинг имејлова послатих на моју званичну .hr адресу – исту ону коју користим за моју веб-страницу – а свака порука је тврдила да потиче од реномиране хрватске националне службе која користи Microsoft Outlook. У три одвојена случаја пронашао сам жуто означени линк у телу имејла који је води лажном Outlook Web приказу за пријаву (као што је приказано на слици овде). Брза провера на платформи VirusTotal и DNS упит потврдили су да је сваки URL био хостован на новорегистрованом серверу познатом по преварама. Упркос томе, нападачи су постали толико опуштени да лажне странице за пријаву више чак ни не личе на прави Outlook интерфејс, па све ово делује скоро па комично.
Оно што сам приметио јесте да су ове пхисхинг кампање проширене попут шумског пожара, систематски циљајући националне компаније и државне агенције широм Хрватске. Сами имејлови немају никакво званично брендирање или персонализацију (пример је повезан овде); они само налажу да се пријавите или ажурирате свој налог путем приложеног линка. Ако се упецате, ваши акредитиви се одмах краду, што нападачима даје потпуни приступ вашим Microsoft 365 и Outlook налозима, као и свим другим повезаним сервисима. Одатле се компромитовани налог користи за покретање новог таласа пхисхинг имејлова свим особама са ваше листе контаката, што покреће немилосрдну ланчану реакцију широм ваше мреже.
Опасност не лежи у гламурозном или сложеном инжењерингу друштвених мрежа, већ у пуком облумену и нашем урођеном поверењу у познате институције. ови напади су постали чешћи, али парадоксално мање софистицирани. Играјући на карту наше рефлексне реакције на „хитна“ упозорења о налогу, пхисхери се надају да ће заобићи пажљиву контролу и прећи најнижу границу за превару.
Да бисте се одбранили, третирајте сваки неочекивани линк у имејлу са скептицизмом. Пре него што кликнете, пређите мишем преко адресе пошиљаоца да бисте потврдили да се поклапа са наводним доменом и проверите URL да бисте уочили одступања. Ако сумњате на покушај пхисхінга, одмах то пријавите свом IT одељењу. За оне којима руковање заглављима имејлова и злонамерним линковима не представља проблем, проследите детаље на CERT.hr; у супротном, само означите поруку као сумњиву како би безбедносни стручњаци могли да је истраже. Једнако је важно ширити вест: поделите своје искуство са колегама и подсетите их да је свест наша најјача заштита против ових напада.
Добар пример је имејл који сам примио од „Meteo.hr.“ Након што сам верификовао легитимитет домена преко CARNet-ове Domene.hr базе података, открио сам да је то заиста аутентичан, некомпромитовани домен. Ипак, порука је и даље прошла филтере за нежељену пошту и завршила у мом главном пријемном сандучићу – што је оштар подсетник на то како нападачи користе брендове од поверења да би избегли откривање.
Како ове пхисхинг кампање настављају да харају кроз хрватске институције, хајде да сви одиграмо своју улогу у заштити наше дигиталне инфраструктуре. Ако радите за националну агенцију, молимо вас да проследите ово упозорење и нагласите важност опреза. Изнад свега, останите сигурни на мрежи и не заборавите да застанете – и двапут проверите – пре него што кликнете. 🛡️
Насловна слика је мој сопствени снимак екрана из виртуелне машине уредјен у алату Canva, док је текст лекторисасан и проверен ради веће јасноће уз помоћ Preplexity Pro AI.