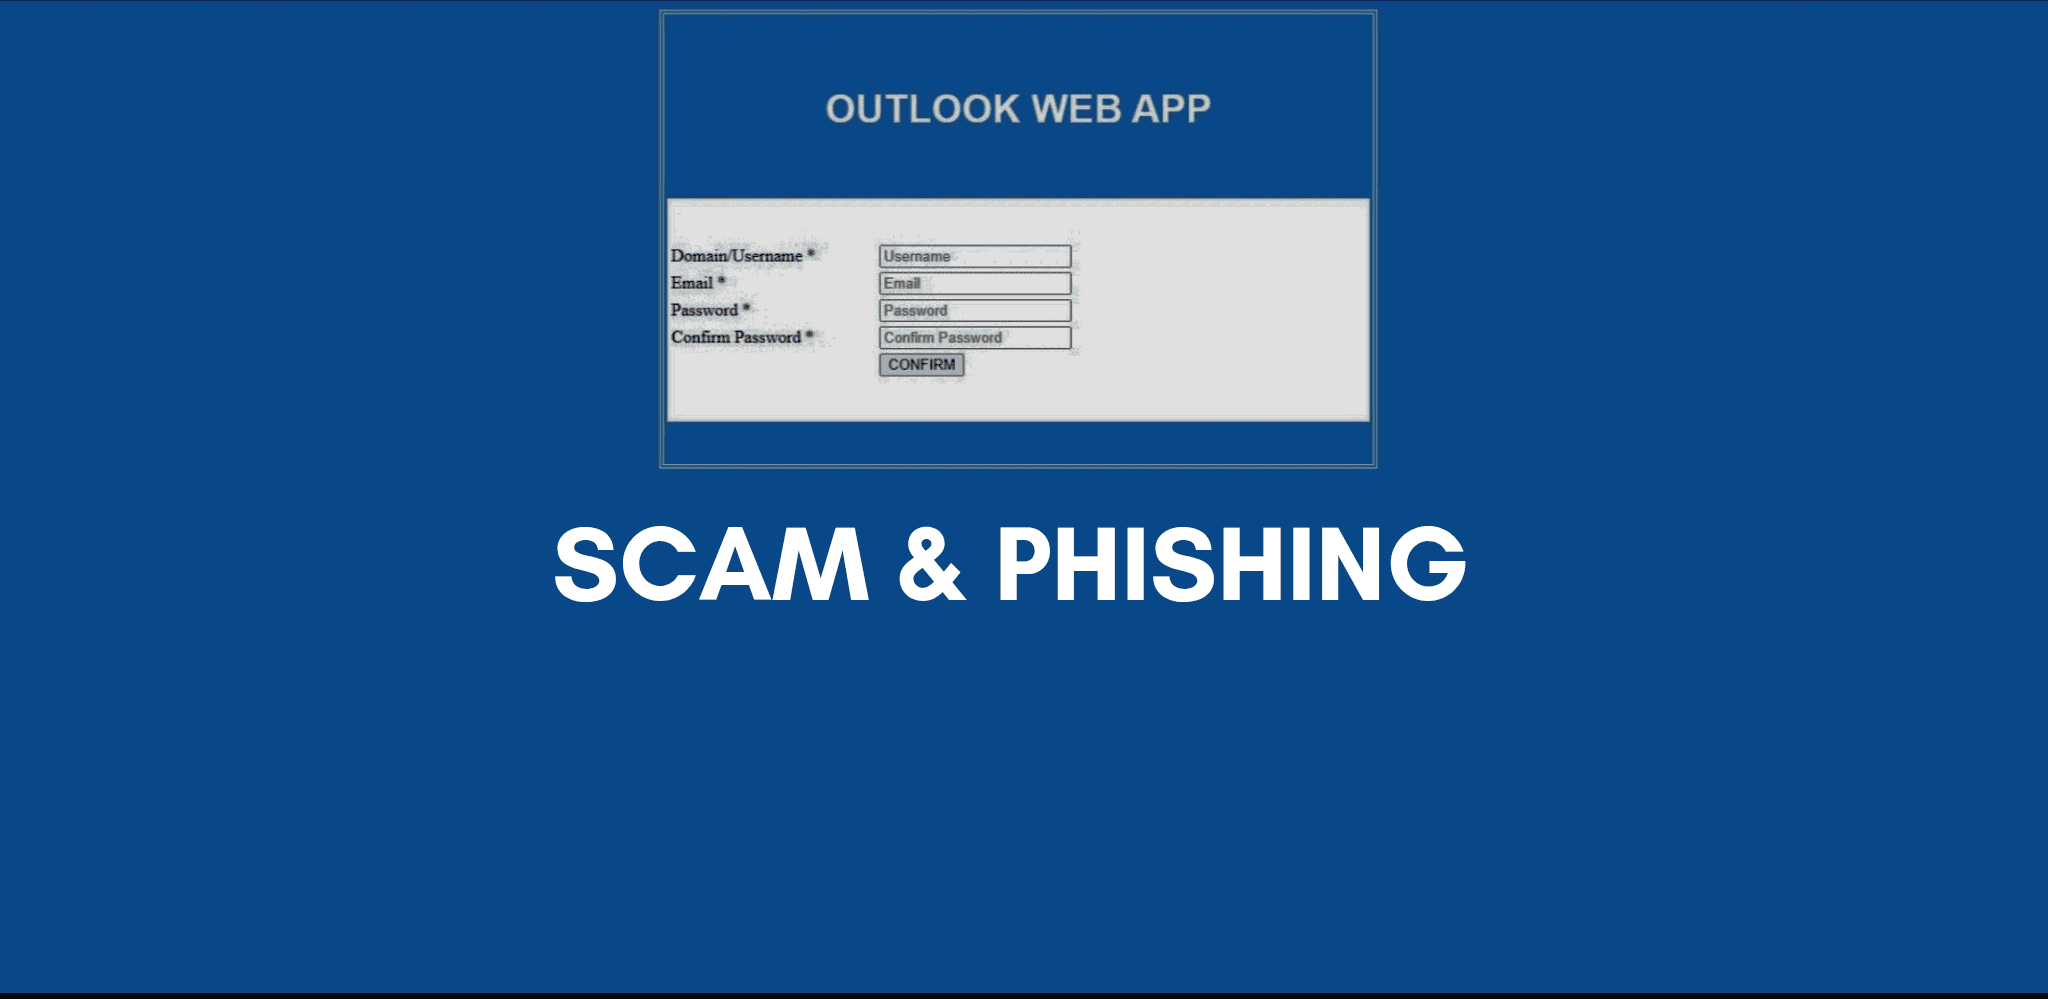
V preteklem tednu sem naletel na zaskrbljujoč val e-poštnih sporočil z lažnim predstavljanjem (phishing), poslanih na moj uradni naslov .hr – istega, ki ga uporabljam za svojo spletno stran –, pri čemer je vsako sporočilo trdilo, da prihaja iz ugledne hrvaške nacionalne storitve prek Microsoft Outlooka. V treh ločenih primerih sem v besedilu e-poštnega sporočila našel rumeno označeno povezavo, ki je vodila do strani, podobne prijavni strani za Outlook Web (kot je razvidno iz slike tukaj). Hitro preverjanje na VirusTotalu in poizvedba DNS sta potrdili, da je bila vsaka URL-povezava gostovana na novo registriranem strežniku, znanem po prevarah. Kljub temu so napadalci postali tako brezbrižni, da lažne prijavne strani sploh niso več podobne pravemu vmesniku Outlook, zaradi česar je celotna zadeva skoraj smešna.
Opazil sem, da so se te kampanje lažnega predstavljanja razširile kot gobe po dežju in sistematično ciljajo na nacionalna podjetja ter vladne agencije po vsej Hrvaški. E-poštna sporočila nimajo nobene uradne blagovne znamke ali personalizacije (primer je povezan tukaj); preprosto pozivajo k prijavi ali posodobitvi računa prek priložene povezave. Če se ujamete na limanice, so vaši poverilnice takoj ukradene, kar napadalcem omogoči popoln dostop do vaših računov Microsoft 365 in Outlook ter vseh drugih povezanih storitev. Okuženi račun se nato uporabi za sprožitve novega vala lažnega predstavljanja vsem v vašem seznamu stikov, kar sproži neustavljivo verižno reakcijo v celotnem omrežju.
Nevarnost ni v bleščečem ali dovršenem družbenem inženiringu, temveč v golemu obsegu in našem prirojenem zaupanju v znane ustanove. Ti napadi postajajo pogostejši, a paradoksalno manj prefinjeni. Z izkoriščanjem našega odziva na »nujna« opozorila o računu želijo goljufi obiti skrbno preverjanje in preseči najnižjo raven za prevaro.
Da se zaščitite, bodite skeptični do vsake nepričakovane e-poštne povezave. Preden kliknete, pridržite kazalec miške nad naslovom pošiljatelja, da potrdite skladnost s pričakovano domeno, in preverite URL glede neskladij. Če sumite na poskus lažnega predstavljanja, to takoj prijavite svojemu IT-oddelku. Tisti, ki znate delati z e-počtnimi glavami in zlonamernimi povezavami, posredujte podrobnosti na CERT.hr; sicer pa sporočilo preprosto označite kot sumljivo, da ga lahko strokovnjaki za varnost raziščejo. Enako pomembno je širjenje ozaveščenosti: delite svojo izkušnjo s sodelavci in jih spomnite, da je ozaveščenost naš najmočnejši ščit proti tem napadom.
Primer tega je e-poštno sporočilo, ki sem ga prejel od »Meteo.hr«. Po preverjanju legitimnosti domene prek podatkovne baze CARNet Domene.hr sem ugotovil, da gre resnično za pristen, neogrožen domen. Vendar pa je sporočilo kljub tomu ušlo filtrom za neželeno pošto in končalo v mojem glavnem nabiralniku – oster opomnik, kako napadalci izkoriščajo zaupanja vredne blagovne znamke za izogibanje zaznavanju.
Ker te kampanje lažnega predstavljanja še naprej divjajo po hrvaških ustanovah, prispevajmo vsak svoj delež k zaščiti naše digitalne infrastrukture. Če delate v nacionalni agenciji, prosimo, razširite to opozorilo in okrepite pomen previdnosti. Predvsem pa ostanite varni na spletu ter ne pozabite za trenutek zastati in dvakrat preveriti, preden kliknete. 🛡️
Naslovna slika je moj lasten posnetek zaslona z navideznega stroja (VM), urejen v programu Canva, medtem ko je bilo besedilo lektorirano in preverjeno glede jasnosti z uporabo umetne inteligence Preplexity Pro AI.