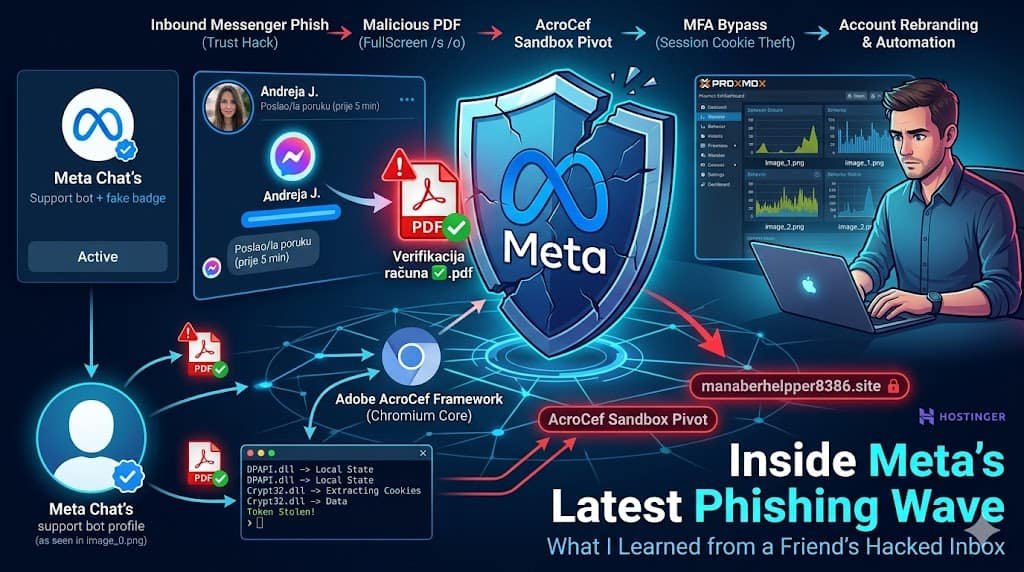
Tijekom proteklog tjedna, dok sam radio u ranoj jutarnjoj smjeni, naišao sam na iznimno agresivnu i pametno osmišljenu novu phishing kampanju izravno u svom osobnom Facebook sandučiću. Baš poput vala Outlook phishinga koji je prošle godine sustavno ciljao razne hrvatske nacionalne institucije, ovaj napad se nije oslanjao na glamurozan ili pretjerano složen socijalni inženjering. Umjesto toga, iskoristio je nešto daleko opasnije: naše urođeno povjerenje u poznato lice.
Poruka je stigla izravno s legitimnog, nekompromitiranog profila mog prijatelja. No, dok je stigla do mog ekrana, pravi vlasnik već je bio zaključan izvan računa, a automatizirane pozadinske skripte koristile su njegov digitalni identitet za lov na sljedeći krug žrtava.
Mamac socijalnog inženjeringa: Lokalizirana kriza
Kampanja se u potpunosti oslanja na stvaranje umjetne panike. Kompromitirani profil — iznenada preimenovan u "Meta Chat's" i opremljen lažnom plavom kvačicom za verifikaciju — šalje izravnu poruku tvrdeći da vaša stranica/profil krši Meta standarde zajednice u vezi sa sadržajem i kolačićima.
Tekst je napisan na čistom, lokaliziranom jeziku (hrvatski/bosanski/srpski), upozoravajući da imate izuzetno kratak rok od 12 do 24 sata da "verificirate" svoj račun ili se suočite s trajnom, nepovratnom blokadom.
Mamac socijalnog inženjeringa: Izmišljena hitnost
Udica se oslanja na klasični psihološki pritisak. Kompromitirani račun — iznenada preimenovan u "Meta Chat's" i opremljen grafikom lažne plave kvačice — šalje izravnu poruku tvrdeći da vaš profil krši smjernice zajednice.
Tekst je napisan na čistom, lokaliziranom jeziku (hrvatski/bosanski/srpski), uz upozorenje da će vaš račun biti trajno blokiran ako ne "potvrdite" vlasništvo putem priložene PDF datoteke u roku od 12 do 24 sata.
⚠️ Obavijest od Mete
• Meta je danas primila prijavu o vašem računu iz sljedećih razloga...
• Molimo vas da pregledate Meta datoteku u nastavku...
Poruka sadrži privitak bezazlenog naziva Verifikacija računa ✅.pdf ili 🔑File-provjera.pdf. Budući da se radi o standardnom, strukturno ispravnom dokumentu izrađenom putem alata Canva, bez problema je prošao početne filtre e-pošte i platforme uz potpuno čistih 0/60 na servisu VirusTotal.
U sandbox okruženju: Što su otkrili Sandbox i VirusTotal
Kako bih sve sigurno analizirao bez ugrožavanja produkcijskih podataka, pokrenuo sam jedan od svojih standardnih Proxmox VM-ova — konfiguriran da izgleda točno poput običnog korisničkog računala s poviješću pregledavanja i pretrpanom mapom preuzimanja — isključivo kao sigurno izolirano okruženje. Preuzeo sam izvornu datoteku, izvukao skrivene odredišne poveznice i poslao hash (158abc1dce5f1851279c523d2151c311b6b6fe096fe1b55df42ca01a7827b50e) izravno u sustav za dinamičku analizu ponašanja servisa VirusTotal.
Iako su statički skeneri datoteka u početku pokazivali čistih 0/60, pokretanje datoteke unutar dinamičkog sandboxa potpuno je skinulo njezinu krinku. Forenzički zapisnik ponašanja otkrio je sofisticirani lanac izvršavanja:
-
Vizualno preuzimanje kontrole: Dokument koristi parametre naredbenog retka (
/A pagemode=FullScreen /s /o) kako bi prisilio Adobe Acrobat Reader da se tiho otvori i automatski maksimizira preko cijelog zaslona. Time se namjerno skrivaju sučelje operativnog sustava i programska traka (taskbar), zavaravajući korisnika da komunicira sa službenim dijelom sustava. -
Ugrađeni Chromium preusmjerivač: Veliki, plavi gumb "POTVRDA" unutar dokumenta ne otvara standardnu poveznicu u web pregledniku. Umjesto toga, spaja se izravno na Adobeov ugrađeni radni okvir Chromium (
AcroCef.exe/RdrCEF.exe). U pozadini inicijalizira izoliranu bazu podataka za web predmemoriju (leveldb) i otvara odlaznu vezu preko porta 443 prema zlonamjernom poslužitelju smještenom na Hostingeru:manaberhelpper8386.site. -
Sloj protiv analize: Zapisnici analize ponašanja zabilježili su da zlonamjerni kod provodi vrlo precizne provjere vremena izvršavanja (
GetTickCount64,Sleep) i aktivno ispituje Windows Management Instrumentation (wmiprvse.exe) za atribute arhitekture sustava kako bi provjerio nalazi li se pod nadzorom.
Zaobilaženje MFA zaštite: Krađa kolačića
Ako korisnik nasjedne na mamac i ispuni obrasce za prikupljanje vjerodajnica koje poslužuje napadačev poslužitelj, napad koristi ugrađene Windows biblioteke (DPAPI.dll i crypt32.dll) za pristup lokalnim datotekama preglednika (Local State, Preferences).
Glavni cilj ovdje nije samo kopiranje lozinki; riječ je o pravoj krađi sesijskih tokena. Izvlačenjem i dešifriranjem aktivnih kolačića preglednika, napadači mogu u potpunosti zaobići višefaktorsku autentifikaciju (MFA). Jednostavno učitaju vašu aktivnu sesiju na svoja računala i u trenu kloniraju vaš status prijave.
Čim sesijski token stigne na napadačev poslužitelj, pokreće se automatizirani krug djelovanja:
-
Masovno brisanje: Skripta odmah briše ili blokira korisnikov popis prijatelja i zajedničke kontakte, potpuno izolirajući profil kako bliske osobe ne bi mogle objaviti javna upozorenja ili brzo prijaviti kompromitaciju.
-
Lančana reakcija: Postavke privatnosti računa se mijenjaju, profil se agresivno pretvara u novog "Meta Chat's" bota i odmah počinje slati zlonamjerni PDF svima koji su preostali na popisu kontakata, pokrećući nemilosrdnu lančanu reakciju.
U ovom slučaju, moj prijatelj je reagirao dovoljno brzo kroz Metine automatizirane korake za oporavak identiteta i uspio vratiti profil, iako je morao ponovno ispočetka graditi cijeli svoj krug zajedničkih prijatelja.
Kako se zaštititi
Opasnost ovakvih kampanja ne leži u revolucionarnim propustima, već u našoj uobičajenoj sklonosti da spustimo gard kada poruka stigne od nekoga koga poznajemo. Baš kao i prošlogodišnji valovi Outlook phishinga usmjereni na lokalne organizacije, ove prijetnje uspijevaju jer zadovoljavaju minimalnu razinu tehničke obmane dok istovremeno vješto iskorištavaju ljudski osjećaj hitnosti.
-
Upozorenja o prekršajima u sandučiću smatrajte lažnima: Meta ili Facebook nikada vam neće slati poruke u osobni sandučić niti vam slati privitke koje trebate preuzeti kako biste riješili administrativno upozorenje zajednice. Prave sigurnosne obavijesti pojavljuju se isključivo u vašem službenom, internom Support Inboxu na platformi.
-
Obratite pažnju na prelazak u cijeli zaslon: Ako otvaranje običnog dokumenta automatski sakrije vašu radnu površinu ili nametne prikaz preko cijelog zaslona, odmah to tretirajte kao zlonamjerni pokušaj prikrivanja.
-
Provjerite drugim kanalima: Ako primite neočekivani dokument ili hitnu poveznicu od prijatelja, kolege ili poznanika, nazovite ih ili im pošaljite poruku na nekoj drugoj platformi kako biste provjerili jesu li vam to doista oni poslali.
Kako se ove lokalizirane phishing kampanje i dalje šire našim osobnim mrežama, širenje informacija naša je najjača obrana. Podijelite svoja iskustva s prijateljima i obitelji, pripazite na one u svom okruženju koji su manje tehnički potkovani i ne zaboravite stati — i dvaput provjeriti — prije nego što kliknete. 🛡️
Napomena: Uređivanje teksta, lektura i naslovna slika suosmišljeni su pomoću alata generativne umjetne inteligencije.