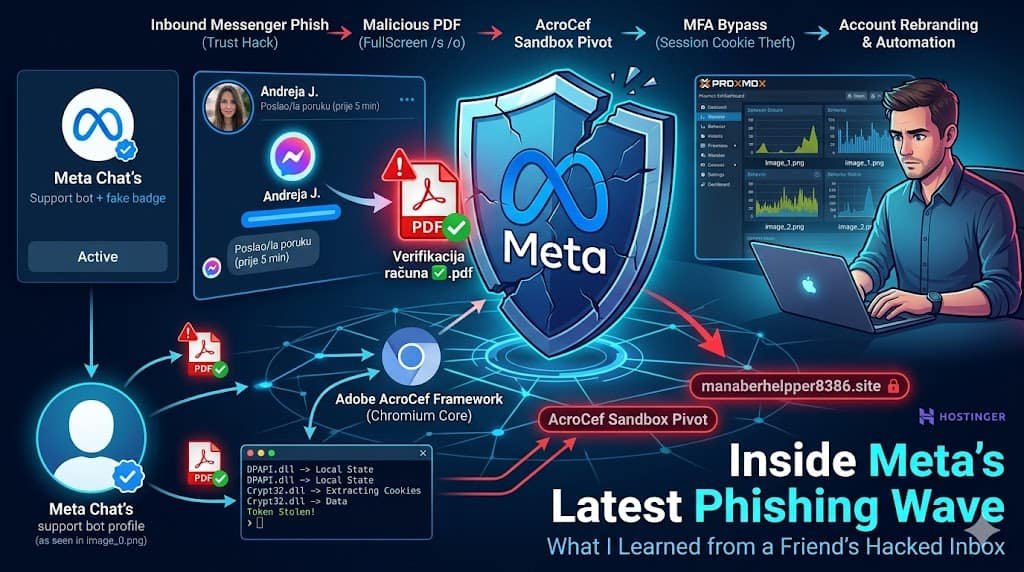
V preteklem tednu sem med delom v zgodnji jutranji izmeni naletel na izjemno agresivno in prebrisano novo kampanjo lažnega predstavljanja neposredno v svojem osebnem Facebook nabiralniku. Podobno kot val lažnega predstavljanja prek Outlooka, ki je lani sistematično ciljal na različne hrvaške državne ustanove, se ta napad ni zanašal na bleščeč ali pretirano dodelan družbeni inženiring. Namesto tega je izkoristil nekaj veliko bolj nevarnega: naše prirojeno zaupanje v znan obraz.
Sporočilo je prišlo neposredno iz zakonitega, neokuženega računa mojega prijatelja. A ko je prispelo na moj zaslon, je bil pravi lastnik že zaklenjen, avtomatizirani skripti v ozadju pa so njegovo digitalno identiteto uporabljali za lov na naslednjo skupino žrtev.
Vaba družbenega inženiringa: Lokalizirana kriza
Kampanja temelji izključno na ustvarjanju umetne panike. Okuženi profil – ki so ga nenadoma preimenovali v "Meta Chat's" in opremili z lažno modro grafiko za preverjanje pristnosti – pošilja neposredna sporočila, v katerih trdi, da vaša stran/profil krši Metine standarde skupnosti glede vsebine in piškotkov.
Besedilo je napisano v čistem, lokaliziranem jeziku (hrvaščina/bosanščina/srbščina) in opozarja, da imate na voljo le 12 do 24 ur časa, da »preverite« svoj račun ali pa se soočite s trajnim in nepreklicnim izbrisom.
Vaba družbenega inženiringa: Izzvana nujnost
Vaba temelji na klasičnem psihološkem pritisku. Okuženi profil – ki so ga nenadoma preimenovali v "Meta Chat's" in opremili z lažno grafiko modre značke za preverjanje – pošilja neposredna sporočila z trditvijo, da vaš profil krši smernice skupnosti.
Besedilo je napisano v čistem, lokaliziranem jeziku (hrvaščina/bosanščina/srbščina) in opozarja, da če v roku 12 do 24 ur ne »preverite« svojega lastništva prek priložene datoteke PDF, bo vaš račun trajno blokiran.
⚠️ Obavijest od Mete
• Meta je danas primila prijavu o vašem računu iz sljedećih razloga...
• Molimo vas da pregledate Meta datoteku u nastavku...
Sporočilo vključuje prilogo z nedolžnim imenom Verifikacija računa ✅.pdf ali 🔑File-provjera.pdf. Ker gre za standarden, strukturno veljaven dokument, ustvarjen prek Canve, je zlahka zmedel začetne filtre za neželeno pošto v e-pošti in na platformi ter dosegel čisto oceno 0/60 na VirusTotalu.
V osrčju napada: Kaj so razkrili peskovnik in VirusTotal
Da bi zadevo varno razstavil, ne da bi ogrozil svoje produkcijske podatke, sem pognal enega od svojih standardnih virtualnih strojev Proxmox – konfiguriranega tako, da je izgledal povsem kot običajen računalnik povprečnega uporabnika z obstojno zgodovino brskalnika in neurejeno mapo s prenesi –, ki je služil izključno kot varno območje za obdelavo. Neprečiščeno datoteko sem prenesel iz posredovanega nabiralnika, izluščil skrite ciljne povezave in zgoščeno vrednost (hash) (158abc1dce5f1851279c523d2151c311b6b6fe096fe1b55df42ca01a7827b50e) poslal neposredno v VirusTotalov dinamični vedenjski peskovnik.
Medtem ko so statični skenerji datotek sprva pokazali čisto oceno 0/60, je izvajanje datoteke v dinamičnem peskovniku popolnoma odstranilo njeno maskirno prevleko. Forenzično kartiranje dnevnikov je razkrilo prefinjeno verigo izvajanja:
-
Vizualna preglasitev: Dokument uporablja parametre izvajanja v ukazni vrstici (
/A pagemode=FullScreen /s /o), da prisili program Adobe Acrobat Reader k tihemu odpiranju in takojšnji razširitvi v celozaslonski način. S tem namerno skrije uporabniški vmesnik operacijskega sistema in opravilno vrstico ter prepriča uporabnika, da komunicira z uradnim sistemskim ogrodjem. -
Vgrajena osnova Chromium: Velik moder gumb »POTVRDA« v dokumentu ne sproži zagona povezave v običajnem oknu brskalnika. Namesto tega se neposredno poveže z Adobovim privzetim pogonom Chromium Embedded Framework (
AcroCef.exe/RdrCEF.exe). V ozadju inicializira izolativno podatkovno bazo za predpomnjenje spleta (leveldb) in odpre odhodno povezavo prek vrata 443 do zlonamerne ciljne točke, gostujoče pri Hostingerju:manaberhelpper8386.site. -
Sloj proti analizi: Dnevniki vedenjske analize so zabeležili, da nosilna koda izvaja visoko natančne preverjanja časov izvajanja (
GetTickCount64,Sleep) in aktivno povprašuje po atributih arhitekture sistema prek storitve Windows Management Instrumentation (wmiprvse.exe), da bi preverila, ali je pod nadzorom.
Zaobid MFA: Oskrbovalnik piškotkov
Če uporabnik zagrize v vabo in nasede obrazcem za zbiranje poverilnic, ki jih ponuja zaledni strežnik, napad uporabi izvorne knjižnice sistema Windows (DPAPI.dll in crypt32.dll) za interakcijo z datotekami lokalnega brskalnika (Local State, Preferences).
Glavni cilj tukaj ni le kopiranje gesel; gre za popolno krajo žetonov seje. Z izluščitvijo in deškrifriranjem aktivnih piškotkov brskalnika lahko napadalci popolnoma zaobidejo večfaktorsko avtentikacijo (MFA). Stanje vaše seje v živo preprosto naložijo na svoje računalnike in v trenutku klonirajo vaš preverjen status prijave.
V trenutku, ko žeton seje doseže strežnik napadalca, se sproži avtomatizirana zanka »opa, cupa«:
-
Množično čiščenje: Skript takoj izbriše ali blokira seznam prijateljev uporabnika in medsebojne povezave ter popolnoma izolira profil, tako da bližnji stiki ne morejo objavljati javnih opozoril ali hitro prijaviti kompromitacije.
-
Verižna reakcija: Nastavitve zasebnosti računa se spremenijo, profil se agresivno preimenuje v svežo robotsko točko »Meta Chat's« in takoj začne pošiljati zlonamerni PDF vsem preostalim v omrežju stikov, kar sproži neusmiljeno verižno reakcijo.
V tem primeru se je moj prijatelj dovolj hitro odzval prek Metinih zank za avtomatizirano obnovo identitete in prevzel profil nazaj, čeprav je moral celoten krog svojih medsebojnih prijateljev zgraditi znova iz nič.
Kako se zaščititi
Nevarnost teh kampanj ni v prelomnih ranljivostih, temveč v naši skupni težnji, da spustimo obrambo, kadar sporočilo prihaja od nekoga, ki ga poznamo. Podobno kot lanski napadi lažnega predstavljanja prek Outlooka, ki so prizadeli lokalne organizacije, te grožnje uspevajo tako, da presegajo najnižji prag tehnične prevare, hkrati pa izkoriščajo veliko nujnost ljudi.
-
Kršitve v nabiralniku obravnavajte kot lažne: Meta ali Facebook vam nikoli ne bosta pisala v osebni nabiralnik ali vam poslala priložene datoteke za rešitev opozorila skrbnika skupnosti. Prava varnostna opozorila se pojavljajo izključno v vaši uradni, notranji platformski mapi za podporo.
-
Preverite preklope na celozaslonski način: Če odpiranje običajnega dokumenta samodejno povzroči izginotje namizja ali zaklene vaš pogled v nenačrtovan celozaslonski način, ga takoj obravnavajte kot zlonameren poskus izmikanja.
-
Preverite prek sekundarnih kanalov: Če od prijatelja, sodelavca ali medsebojnega stika prejmete nepričakovan dokument ali nujno povezavo, dvignite telefon ali jim pišite prek druge platforme, da potrdite, ali so to res poslali oni.
Ker te lokalizirane kampanje lažnega predstavljanja še naprej širijo po naših osebnih omrežjih, je širjenje besede naša najmočnejša obramba. Delite svoje izkušnje s prijatelji in družino, pazite na manj podkovane ljudi v svojem življenju in ne pozabite se ustaviti – ter dvakrat preveriti – preden kliknete. 🛡️
Razkritje: Urejanje besedila, pomoč pri lektoriranju in predstavljena naslovna slika so bili ustvarjeni v sodelovanju z orodji generativne umetne inteligence.