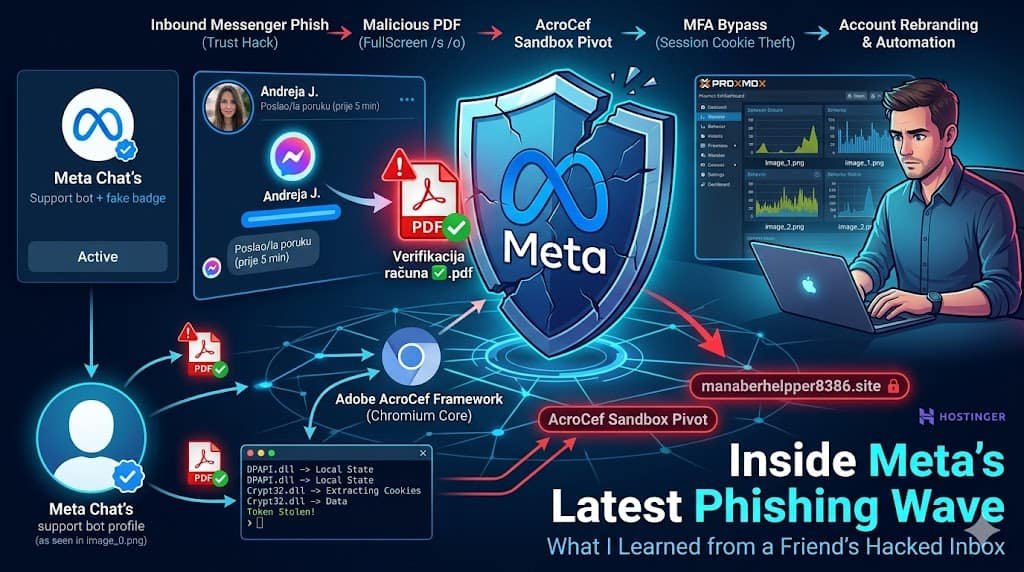
Током протекле недеље, док сам радио у раној јутарњој смени, наишао сам на изузетно агресивну и паметну нову пјисхинг кампању управо у свом личном Фејсбук сандучићу. Популарно речено, баш као и талас Outlook пјисхинга који је систематски циљао различите хрватске националне институције прошле године, овај напад се није ослањао на гламурозни или претерано сложен социјални инжењеринг. Уместо тога, искористио је нешто много опасније: наше урођено поверење у познато лице.
Порука је стигла директно са легитимног, неугроженог профила мог пријатеља. Али до тренутка када је стигла до мог екрана, прави власник је већ био закључан, а аутоматизовани позадински скрипти су користили његов дигитални идентитет да траже следећу групу жртава.
Мамац социјалног инжењеринга: Локализована криза
Кампања се у потпуности ослања на стварање вештачке панике. Компромитовани профил — који је изненада преименован у „Meta Chat's“ и опремљен лажном плавом графиком за верификацију — шаље директну поруку тврдећи да ваша страница/профил крши Метине стандарде заједнице у вези са садржајем и колачићима.
Текст је написан чистим, локализованим језиком (хрватски/босански/српски), упозоравајући да имате мали временски прозор од 12 до 24 сата да „верификујете“ свој налог или се суочите са трајном, неповратном забраном.
Мамац социјалног инжењеринга: Измишљена хитност
Удица се ослања на класичан психолошки притисак. Компромитовани профил — изненада преименован у „Meta Chat's“ и опремљен лажном графиком плаве значке за верификацију — шаље директну поруку тврдећи да ваш профил крши смернице заједнице.
Текст је написан чистим, локализованим језиком (хрватски/босански/српски), упозоравајући да осим ако не „верификујете“ своје власништво путем приложеног ПДФ фајла у року од 12 до 24 сата, ваш налог ће бити трајно забрањен.
⚠️ Obavijest od Mete
• Meta je danas primila prijavu o vašem računu iz sljedećih razloga...
• Molimo vas da pregledate Meta datoteku u nastavku...
Порука садржи прилог који се невино зове Verifikacija računa ✅.pdf или 🔑File-provjera.pdf. Пошто је то стандардан, структурно важећи документ генерисан преко Canva, лако је прошло почетне филтере за нежељену пошту е-поште и платформе са чистом 0/60 пресудом на VirusTotal-у.
У кутију смрти: Шта су сандбок и VirusTotal открили
Да бих ово безбедно раставио без угрожавања мојих продукцијских података, покренуо сам једну од својих стандардних Proxmox виртуелних машина — конфигурисану да изгледа тачно као стандардна потрошачка машина средњег ранга заједно са упорном историјом прегледача и неуредном фасциклом за преузимање — искључиво да служи као сигурна зона за руковање. Преузео сам сирови фајл са прослеђеног инбокса, извукао скривене одредишне линкове и унео хаш (158abc1dce5f1851279c523d2151c311b6b6fe096fe1b55df42ca01a7827b50e) директно у VirusTotal-ов мотор са динамичким бихевиоралним сандбок окружењем.
Иако су статични скенери фајлова првобитно показали чисту 0/60 пресуду, пуштање да фајл ради унутар динамичког сандбокса потпуно је скинуло његову маску. Мапирање форензичких дневника открио је софистицирани ланац извршења:
-
Визуелно заобилажење: Документ користи параметре извршавања командне линије (
/A pagemode=FullScreen /s /o) да примора Adobe Acrobat Reader да се отвори нечујно и максимизира директно у режим преко целог екрана. Ово намерно скрива кориснички интерфејс оперативног система и траку задатака, мамећи корисника да мисли да интерагује са званичним системским оквиром. -
Уграђени Chromium стожер: Велико, плаво дугме „POTVRDA“ (Потврда) унутар документа не покреће стандардно отварање везе са прозорцем прегледача. Уместо тога, директно се повезује са Adobe-овим матичним Chromium Embedded Framework-ом (
AcroCef.exe/RdrCEF.exe). Иницијализује изоловану базу података кеширања веба (leveldb) у позадини и отвара везу одлазног порта 443 ка злонамерном крајњем чвору који се хостује на Hostinger-у:manaberhelpper8386.site. -
Слој против анализе: Дневници бихевиоралне анализе ухватили су кориснички садржај који спроводи мерења времена извршавања високе прецизности (
GetTickCount64,Sleep) и активно испитује Windows Management Instrumentation (wmiprvse.exe) за атрибуте архитектуре система да види да ли се надгледа.
Заобилажење MFA: Сифон колачића
Ако корисник загризе мамац и наседне на форме за прикупљање акредитива које гура позадински чвор, напад користи матичне Windows библиотеке (DPAPI.dll и crypt32.dll) за интеракцију са датотекама локалног прегледача (Local State, Preferences).
Главни циљ овде није само копирање лозинки; то је потпуна крађа токена сесије. Извлачењем и дешифровањем активних колачића прегледача, нападачи могу у потпуности да заобиђу вишефакторску аутентификацију (MFA). Они једноставно учитавају стање ваше живе сесије на сопствене машине, тренутно клонирајући ваш аутентификовани статус пријављивања.
У секунди када ток сесије погоди сервер нападача, покреће се аутоматизована петља „опа, купа“:
-
Масовно чишћење: Скрипта одмах брише или блокира листу пријатеља корисника и узајамне везе, потпуно изолујући профил тако да блиски контакти не могу да објављују јавна упозорења или брзо пријаве компромитовање.
-
Ланачна реакција: Подешавања приватности профила су промењена, профил је агресивно ребрендиран као свеж „Meta Chat's“ бот чвор и одмах почиње да шаље злонамерни ПДФ свима који су остали у мрежи контаката, покрећући немилосрдну ланчану реакцију.
У овом случају, мој пријатељ је реаговао довољно брзо кроз Метине аутоматизоване петље опоравка идентитета да поврати профил, мада су морали да изграде цео круг међусобних пријатеља од нуле.
Како се заштитити
Опасност ових кампања не лежи у револуционарним експлоитима, већ у нашој заједничкој тенденцији да спустимо одбрану када порука дође од некога кога познајемо. Слично као и Outlook пјисхинг напади који су погодили локалне организације прошле године, ове претње успевају тако што прелазе најнижу траку техничке обмане док експлоатишу високу људску хитност.
-
Третирајте кршења инбокса као лажна: Meta или Facebook никада неће послати поруку у ваш лични сандучић нити вам послати прилог који се може преузети да би се решим административно упозорење заједнице. Праве сигурносне заставице се појављују искључиво у вашем званичном, интерном сандучићу подршке платформе.
-
Инспектујте прекидаче преко целог екрана: Ако отварање обичног документа аутоматски приморава ваше окружење десктопа да нестане или закључа ваш приказ у непрецизираном распореду преко целог екрана, третирајте га одмах као злонамерни покушај избегавања.
-
Верификујте кроз секундарне канале: Ако примите неочекивани документ или хитну везу од пријатеља, колеге или заједничког контакта, узмите телефон или им пошаљите поруку на другој платформи да потврдите да су га заиста послали.
Како ове локализоване пјисхинг кампање настављају да харају нашим личним мрежама, ширење вести је наша најјача одбрана. Поделите своја искуства са пријатељима и породицом, пазите на технолошки мање подне људе у свом животу и не заборавите да застанете — и двапут проверите — пре него што кликнете. 🛡️
Напомена: Уређивање текста, помоћ у лекторирању и истакнута насловна слика креирани су уз помоћ алата Генеративне вештачке интелигенције.