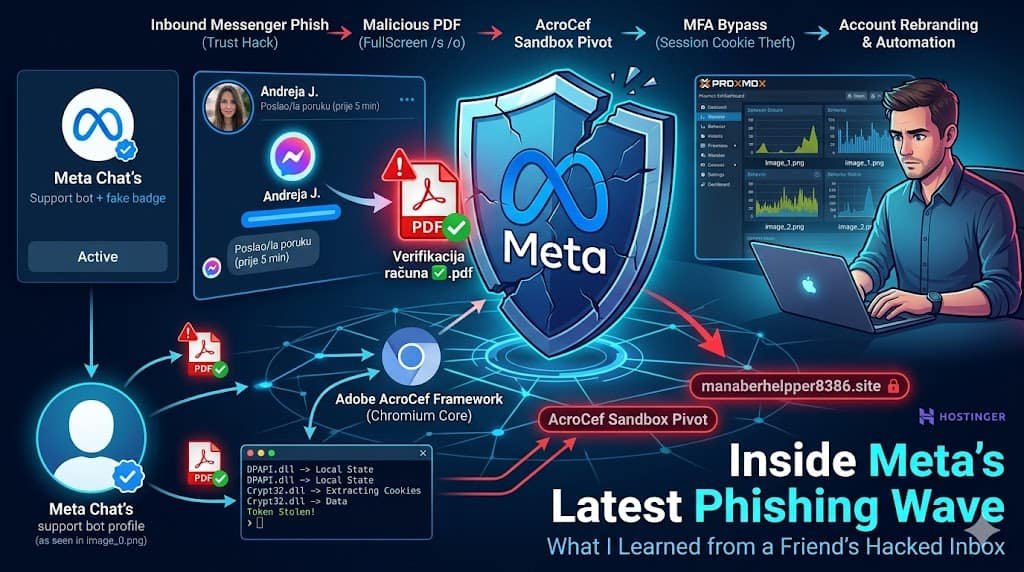
Tokom protekle sedmice, radeći u ranoj jutarnjoj smjeni, naišao sam na vrlo agresivnu i pametnu novu phishing kampanju direktno u svom ličnom Facebook inboxu. Slično kao i Outlook phishing talas koji je sistematski ciljao različite hrvatske nacionalne institucije prošle godine, ovaj napad se nije oslanjao na glamurozan ili pretjerano razrađen socijalni inženjering. Umjesto toga, iskoristio je nešto mnogo opasnije: naše urođeno povjerenje u poznato lice.
Poruka je stigla direktno s prijateljevog legitimnog, nekompromitovanog profila. Ali dok je stigla do mog ekrana, pravi vlasnik je već bio zaključan, a automatizovani pozadinski skripti su koristili njihov digitalni identitet kako bi lovili sljedeći skup žrtava.
Mamac socijalnog inženjeringa: Lokalizovana kriza
Kampanja se u potpunosti oslanja na stvaranje vještačke panike. Kompromitovani profil—koji je iznenada preimenovan u "Meta Chat's" i opremljen lažnom plavom verifikacionom grafikom—šalje direktnu poruku u kojoj se tvrdi da vaša stranica/profil krši Metine standarde zajednice u vezi sa sadržajem i kolačićima.
Tekst je napisan čistim, lokalizovanim jezikom (hrvatski/bosanski/srpski), uz upozorenje da imate maleni vremenski prozor od 12 do 24 sata da "verifikujete" svoj račun ili ćete se suočiti s trajnom, nepovratnom zabranom.
Mamac socijalnog inženjeringa: Proizvedena hitnost
Udica se oslanja na klasični psihološki pritisak. Kompromitovani profil—koji je iznenada preimenovan u "Meta Chat's" i opremljen lažnom grafikom plave verifikacione značke—šalje direktnu poruku u kojoj se tvrdi da vaš profil krši smjernice zajednice.
Tekst je napisan čistim, lokalizovanim jezikom (hrvatski/bosanski/srpski), uz upozorenje da će vam nalog biti trajno blokiran osim ako ne "verifikujete" vlasništvo putem priložene PDF datoteke u roku od 12 do 24 sata.
⚠️ Obavijest od Mete
• Meta je danas primila prijavu o vašem računu iz sljedećih razloga...
• Molimo vas da pregledate Meta datoteku u nastavku...
Poruka sadrži prilog koji je bezazleno nazvan Verifikacija računa ✅.pdf ili 🔑File-provjera.pdf. Budući da se radi o standardnom, strukturalno ispravnom dokumentu generisanom putem Canve, prošao je pored početnih filtera za neželjenu poštu e-pošte i platforme sa čistom 0/60 presudom na VirusTotalu.
U zonu udara: Šta su sandžoks (sandbox) i VirusTotal otkrili
Kako bih ovo bezbjedno rastavio bez rizika po svoje proizvodne podatke, pokrenuo sam jednu od svojih standardnih Proxmox virtuelnih mašina (VM)—konfigurisanu da izgleda tačno kao standardni potrošački računar srednje klase, zajedno sa trajnom historijom pretraživača i neurednim folderom za preuzimanja—isključivo da služi kao bezbjedna zona za rukovanje. Preuzeo sam sirovu datoteku iz proslijeđenog inbox cjevovoda, izvukao skrivene odredišne linkove i ubacio hash (158abc1dce5f1851279c523d2151c311b6b6fe096fe1b55df42ca01a7827b50e) direktno u VirusTotal-ov dinamički mehanizam bihejvioralnog sandžoksa.
Dok su skeneri statičnih datoteka u početku pokazivali čistu 0/60 presudu, puštanje datoteke da se izvrši unutar dinamičkog sandžoksa potpuno je skinulo njenu masku. Mapiranje forenzičkih dnevnika otkrilo je sofisticirani lanac izvršenja:
-
Vizuelno premošćavanje: Dokument koristi parametre izvršavanja komandne linije (
/A pagemode=FullScreen /s /o) kako bi prisilio Adobe Acrobat Reader da se otvori tiho i maksimizira direktno u režim preko cijelog ekrana. Ovo namjerno sakriva korisnički interfejs operativnog sistema i traku zadataka, zavaravajući korisnika da misli kako komunicira sa zvaničnim sistemskim okvirom. -
Ugrađeni Chromium pivot: Veliko, plavo dugme "POTVRDA" unutar dokumenta ne pokreće standardnu vezu prozora pretraživača. Umjesto toga, direktno se povezuje na Adobe-ov izvorni Chromium Embedded Framework (
AcroCef.exe/RdrCEF.exe). Inicijalizuje izolovanu bazu podataka keširanja weba (leveldb) u pozadini i otvara odlaznu vezu na portu 443 prema zlonamjernom odredišnom čvoru hostovanom na Hostingeru:manaberhelpper8386.site. -
Sloj protiv analize: Dnevnici bihejvioralne analize uhvatili su payload kako provodi provjere vremenskog usklađivanja tokom izvršavanja visoke preciznosti (
GetTickCount64,Sleep) i aktivno ispituje Windows Management Instrumentation (wmiprvse.exe) za atribute arhitekture sistema kako bi vidio da li je pod nadzorom.
Zaobilaženje MFA: Krađa kolačića
Ako korisnik zagrize mamac i nasjedne na obrasce za prikupljanje akreditiva koje gura pozadinski čvor, napad koristi izvorne Windows biblioteke (DPAPI.dll i crypt32.dll) za interakciju s lokalnim datotekama pretraživača (Local State, Preferences).
Primarni cilj ovdje nije samo kopiranje lozinki; to je potpuna pljačka sesijskih tokena. Ekstrahovanjem i dešifrovanjem aktivnih kolačića pretraživača, napadači mogu u potpunosti zaobići višefaktorsku autentifikaciju (MFA). Oni jednostavno učitavaju stanje vaše aktivne sesije na sopstvene mašine, trenutno klonirajući vaš autentifikovani status prijave.
Onog sekunde kada sesijski token pogodi server napadača, pokreće se automatizovana "opa, cupa" petlja:
-
Masovno čišćenje: Skripta odmah briše ili blokira listu prijatelja korisnika i međusobne konekcije, potpuno izolujući profil tako da bliski kontakti ne mogu objavljivati javna upozorenja ili brzo prijaviti kompromitaciju.
-
Lančana reakcija: Postavke privatnosti profila se mijenjaju, profil se agresivno rebrendira u svježi bot čvor "Meta Chat's" i odmah počinje slati zlonamjerni PDF svima koji su ostali u kontakt mreži, pokrećući neumoljivu lančanu reakciju.
U ovom slučaju, moj prijatelj je reagovao dovoljno brzo kroz Metine automatizovane petlje oporavka identiteta da povrati profil, iako je morao da izgradi cijeli krug uzajamnih prijatelja od nule.
Kako se zaštititi
Opasnost ovih kampanja ne leži u revolucionarnim eksploatacijama, već u našoj zajedničkoj tendenciji da spustimo gard kada poruka stigne od nekoga koga poznajemo. Slično Outlook phishing napadima koji su pogodili lokalne organizacije prošle godine, ove prijetnje uspijevaju prelazeći najnižu ljestvicu tehničke obmane dok iskorištavaju visoku ljudsku hitnost.
-
Tretirajte kršenja u inboxu kao lažna: Meta ili Facebook vam nikada neće slati poruke u lični inbox niti vam slati prilog koji se može preuzeti kako bi riješili administrativno upozorenje zajednice. Prave sigurnosne oznake pojavljuju se isključivo u vašem zvaničnom, internom inboxu podrške na platformi.
-
Provjerite prelazak na cijeli ekran: Ako otvaranje običnog dokumenta automatski primora vaše okruženje radne površine da nestane ili zaključa vaš prikaz u layout preko cijelog ekrana koji niste tražili, odmah to tretirajte kao zlonamjerni pokušaj izbjegavanja.
-
Provjerite kroz sekundarne kanale: Ako primite neočekivani dokument ili hitan link od prijatelja, kolege ili obostranog kontakta, podignite telefon ili im pošaljite poruku na drugoj platformi kako biste potvrdili da su ga zaista oni poslali.
Kako ove lokalizovane phishing kampanje nastavljaju da kruže našim ličnim mrežama, širenje riječi je naša najjača odbrana. Podijelite svoja iskustva s prijateljima i porodicom, pripazite na tehnološki manje potkovane ljude u svom životu i ne zaboravite da zastanete – i dvaput provjerite – prije nego što kliknete. 🛡️
Napomena: Uređivanje teksta, pomoć pri lekturi i istaknuta naslovna slika kreirani su uz pomoć alata generativne vještačke inteligencije.